El usuario pulsa un botón.
La pantalla no se recarga.
Unos segundos después aparece información nueva.
Parece que el navegador ha hablado directamente con la base de datos.
No lo ha hecho. Y es importante que no lo haga.
El recorrido lógico
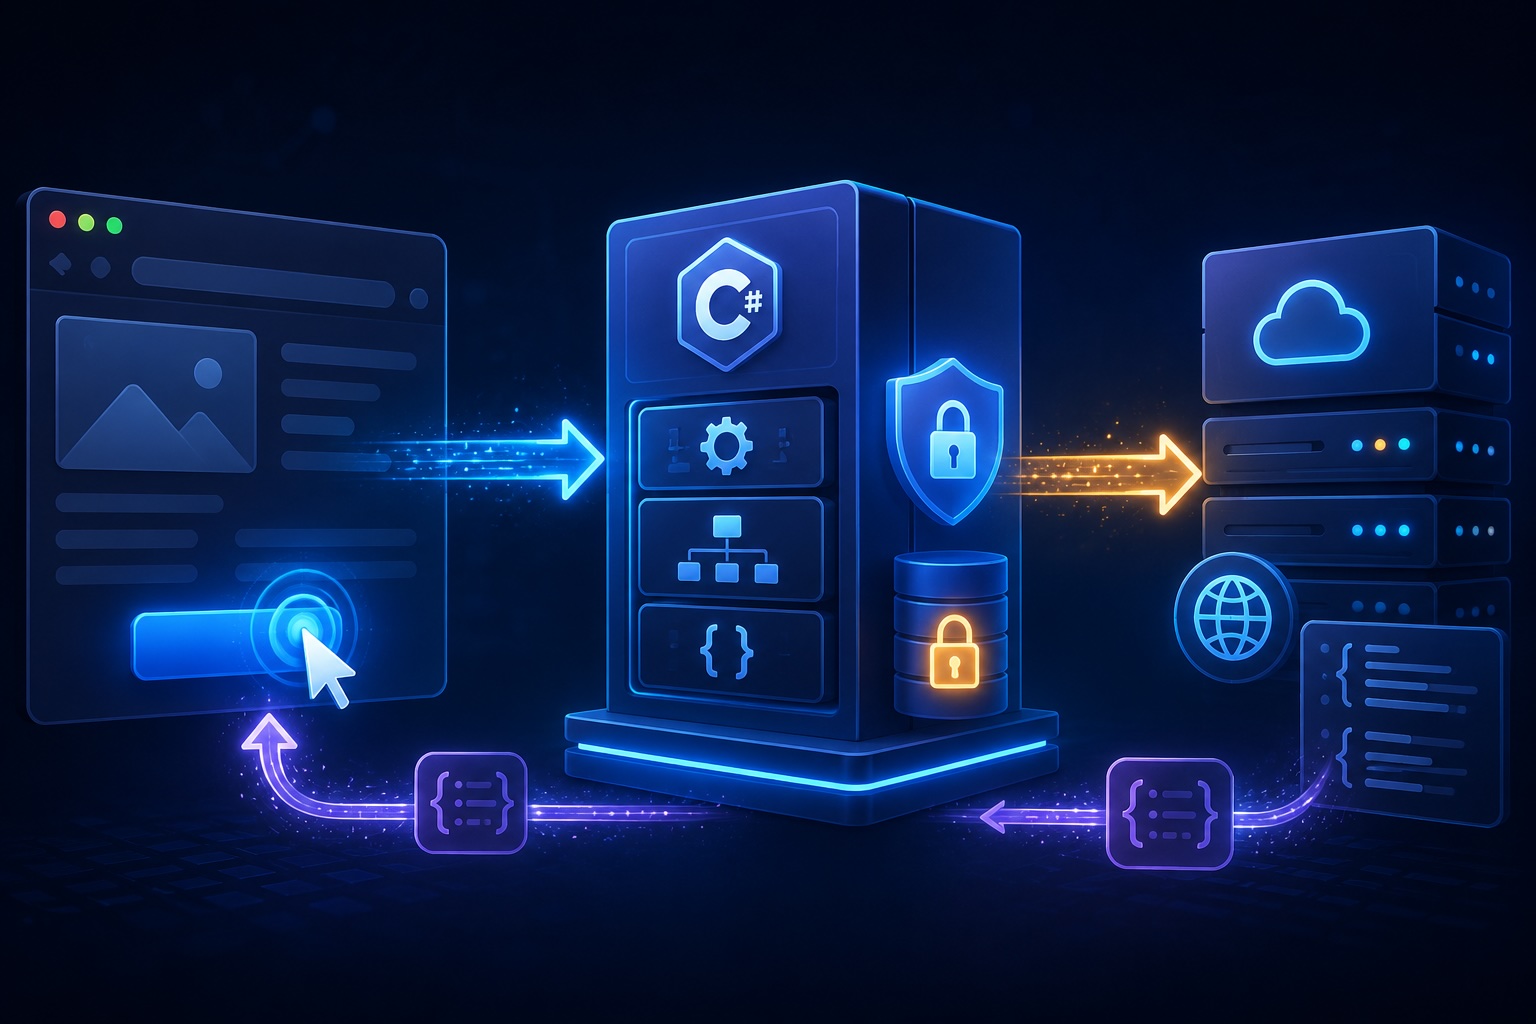
En una aplicación MVC, JavaScript puede realizar una llamada AJAX a un controlador de tu propia aplicación.
Ese controlador recibe los datos, valida la petición y ejecuta código C#.
Después C# puede llamar a una API externa, transformar la respuesta y devolver al navegador únicamente lo necesario.
El flujo sería:
- El usuario realiza una acción en la vista.
- JavaScript envía una petición al controlador MVC.
- El controlador valida usuario y parámetros.
- Un servicio C# recupera la credencial segura.
- El servicio llama a la API documentada con Swagger.
- La API responde.
- El controlador devuelve JSON.
- JavaScript actualiza la pantalla.
Por qué no llamar directamente desde el navegador
Si la API necesita un token o una API Key, colocarla en JavaScript la expone al usuario.
Aunque el código esté minificado, la credencial puede verse desde las herramientas del navegador o la red.
Una clave visible en el front deja de ser secreta.
Nunca protejas un secreto confiando en que el usuario no mirará el código.
Custodiar el token
La credencial debe permanecer en el servidor.
Puede almacenarse en variables seguras, un almacén de secretos o Azure Key Vault.
El servicio C# la recupera en tiempo de ejecución y la añade a la cabecera de la petición.
No debe aparecer en logs ni mensajes devueltos al navegador.
Ejemplo conceptual
JavaScript podría llamar a /Products/GetStock?id=123.
El controlador ProductsController recibe el identificador y llama a IProductService.
El servicio crea un HttpClient, añade la autenticación y consulta /api/products/123/stock en la API.
La API valida la credencial y responde con la disponibilidad.
El controlador devuelve un objeto JSON como { available: true, units: 8 }.
JavaScript muestra el resultado sin conocer la clave ni la estructura interna.
Validación y errores
El front debe validar para mejorar la experiencia, pero el servidor debe volver a validar siempre.
El usuario puede modificar cualquier petición enviada desde el navegador.
Controla errores de red, tiempos de espera, respuestas no autorizadas y datos incompletos.
Devuelve mensajes comprensibles sin exponer trazas internas.
Swagger documenta, no protege
Swagger ayuda a conocer parámetros, respuestas y autenticación.
Pero la API necesita controles reales: HTTPS, autorización, validación, límites de uso y registro.
El navegador se ocupa de la experiencia.
El servidor protege las credenciales y las reglas.
La API expone una capacidad controlada.
Cuando cada capa hace su trabajo, la llamada AJAX deja de ser magia y se convierte en un recorrido seguro y mantenible.